今晚注定是让无数站长和运维头疼的一晚,因为PHP被曝存在两个严重漏洞,官方代号PHP2Shell:
| CVE 编号 | 漏洞名称 / 原理 | CVSS v4.0 评分 | 严重程度 |
|---|---|---|---|
| CVE-2026-109618 | 内存耗尽处理异常导致内存损坏 | 9.2 / 10 | 严重(Critical) |
| CVE-2026-109619 | 已释放内存对应的内部状态残留 | 9.2 / 10 | 严重(Critical) |
这两个漏洞都可导致远程代码执行,并且影响此前所有版本的PHP
这意味着如果还不关站更新PHP的话,你的服务器就不归你了

PHP: News Archive – 2026
PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world.
什么是远程代码执行?
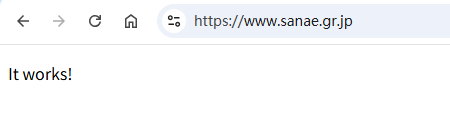
其实就跟字面意思一样,这个漏洞让攻击者能够远程控制目标系统、使其执行特定的代码,也就是说攻击者可以完全控制服务器,想干什么干什么
比如有好事者直接将高市早苗的个人页面删掉了:
PHP还没过时?
不开玩笑,其实还有相当多的网站依赖PHP,比如基于MediaWiki的百科站点,基于WordPress的官网、个人博客,以及一大堆一直在用PHP的日本网站
现在怎么样了?
PHP官方提前预告了本次安全更新,在更新前虽然漏洞细节还未公开,但仍有被利用的风险,因此大部分网站都选择提前关站以避免攻击,直到晚上10点获得安全更新后才重新开放,不过仍然有很多网站没及时更新而受到攻击
如何防范?
确保服务器上的PHP版本更新到了8.5.12/8.4.27/8.3.36/8.2.35之一,这几个版本已经修复了漏洞
PHP8.1及以前的版本已不再支持,因此仍然会被攻击,但也有一些厂商提供了修补后的版本,可以自行寻找
